

Rôles et autorisations
Un rôle est un ensemble d’autorisations qui détermine les sections, les actions et les boutons accessibles à un utilisateur. Chaque utilisateur a exactement un rôle. Les rôles se gèrent dans Paramètres → Rôles.
Matrice des autorisations
Section intitulée « Matrice des autorisations »La page des rôles se présente comme un tableau en matrice. Les groupes d’autorisations sont en lignes, les rôles en colonnes (la colonne de gauche s’appelle Section), et une case à cocher se trouve à leur intersection : cochée, l’autorisation est accordée ; décochée, elle ne l’est pas.
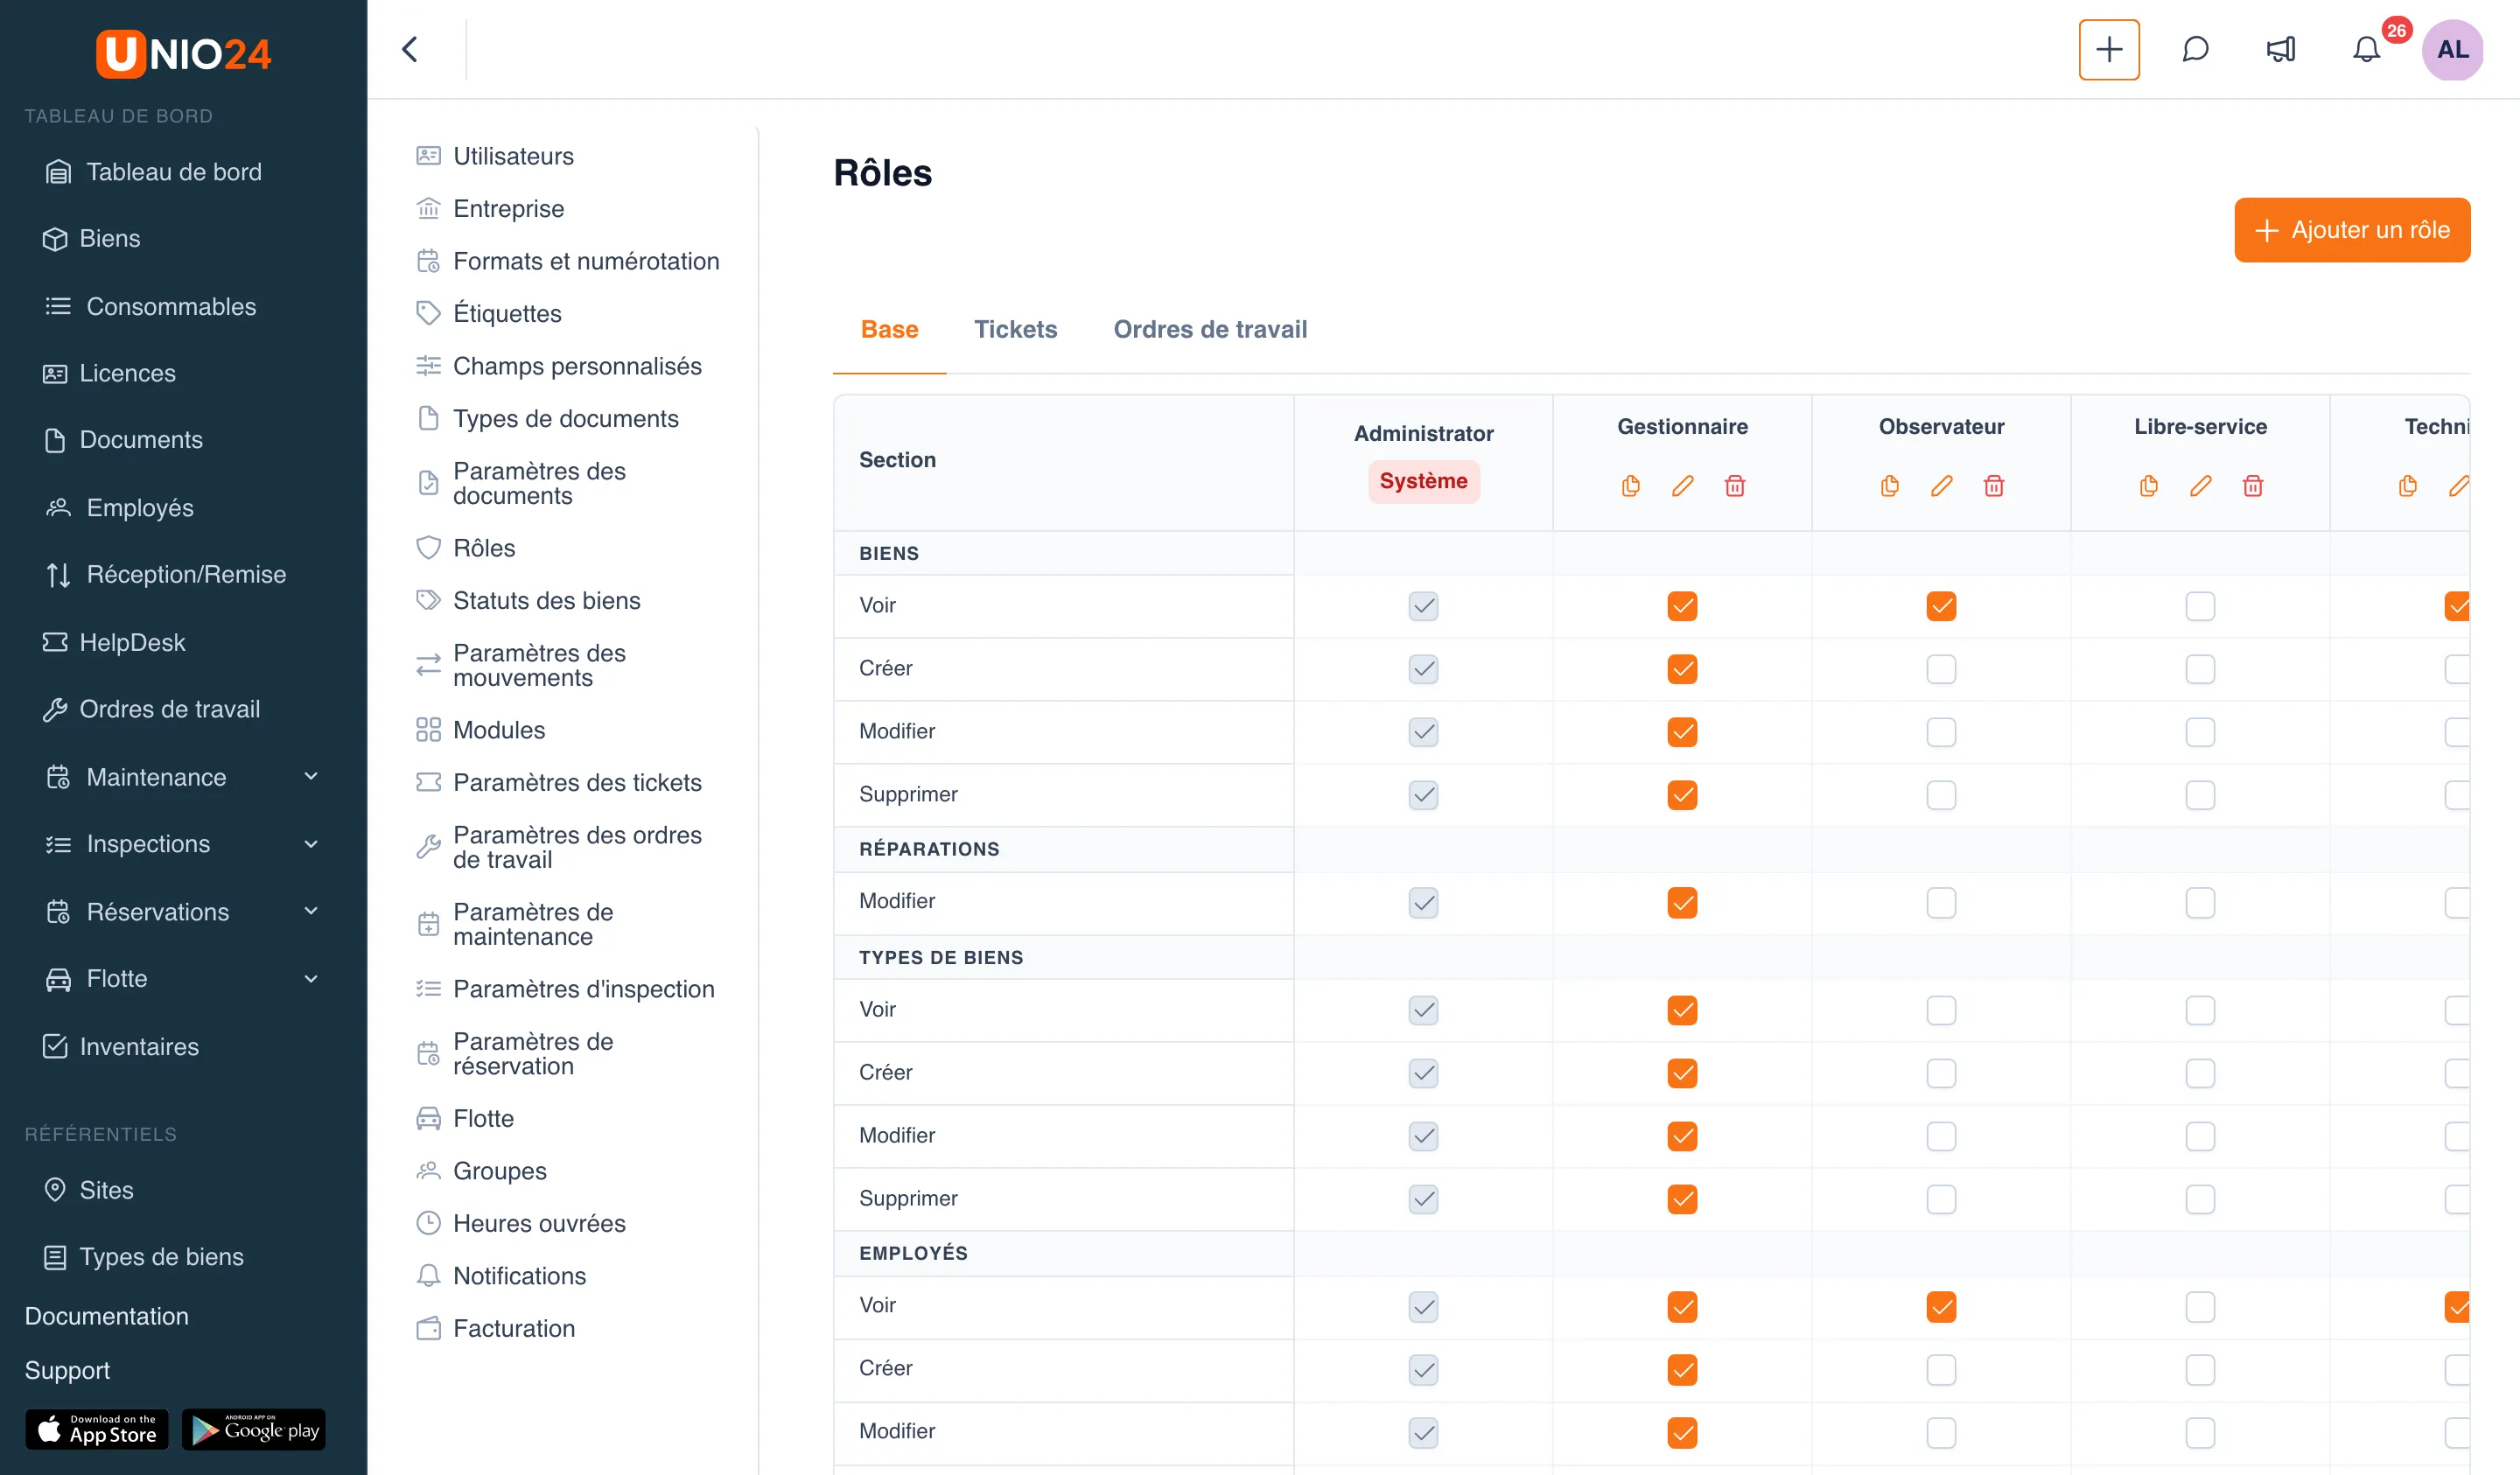
Les autorisations sont regroupées par domaine du système : Biens, Employés, Sites, Réception / Remise, Inventaires, Utilisateurs, Paramètres et d’autres. Dans chaque groupe, les autorisations suivent le même modèle d’actions : Voir, Créer, Modifier, Supprimer, et certains groupes ajoutent Attribuer, Analyse ou Paramètres. La liste complète se trouve dans la Référence des rôles.
Les autorisations sont réparties en onglets. L’onglet Base est toujours présent. Les onglets Tickets et Ordres de travail n’apparaissent que si les modules correspondants sont activés. Les autorisations des autres modules (Maintenance, Documents, Inspections, Réservations, Flotte) sont regroupées dans des groupes distincts de l’onglet Base. S’il y a beaucoup de rôles, le tableau défile vers la droite.
Types de rôles
Section intitulée « Types de rôles »Dans UNIO24, les rôles se distinguent selon qu’on peut modifier ou non leurs autorisations.
- Les rôles système portent le badge Système. Ce sont des rôles intégrés ; leurs autorisations sont en lecture seule et les cases de la matrice ne peuvent pas être modifiées.
- Les rôles à accès complet portent le badge Accès complet et disposent automatiquement de toutes les autorisations. Leurs cases individuelles sont également inaccessibles, puisque tout est déjà accordé.
- Les rôles personnalisés sont ceux que vous créez vous-même. Leurs autorisations se modifient librement dans la matrice.
Le détail des badges et du comportement se trouve dans la Référence des rôles.
Comment le rôle détermine ce que voit l’utilisateur
Section intitulée « Comment le rôle détermine ce que voit l’utilisateur »Le rôle agit comme un filtre de l’interface. Si l’autorisation Voir n’est pas accordée pour un domaine, l’utilisateur ne voit pas la section correspondante dans le menu. Si seule l’autorisation Voir est accordée, sans Créer ni Modifier, l’utilisateur voit les données mais ne peut pas les modifier : les boutons correspondants ne lui sont pas proposés.
Le même système se présente ainsi différemment selon les personnes : l’administrateur voit toutes les sections et tous les paramètres, un employé avec un rôle restreint ne voit que ce qui lui est permis.
Lien entre rôles et utilisateurs
Section intitulée « Lien entre rôles et utilisateurs »Le rôle est choisi au moment où vous invitez un utilisateur et peut être changé plus tard en modifiant l’utilisateur. Dans la liste des utilisateurs, le rôle de chacun apparaît dans la colonne Rôle ; le nom des rôles système et des rôles à accès complet est mis en évidence par un badge.
Les groupes ne sont pas des rôles
Section intitulée « Les groupes ne sont pas des rôles »Ne confondez pas les rôles avec les groupes. Les groupes se configurent séparément, dans Paramètres → Groupes, et réunissent des utilisateurs en équipes.
Les groupes servent à attribuer le travail dans les Tickets et les Ordres de travail : par exemple, pour envoyer un ticket à un groupe dont les membres peuvent le prendre en charge. Les groupes n’accordent aucune autorisation : ce qu’un utilisateur peut faire dans le système dépend uniquement de son rôle.
Liens utiles
Section intitulée « Liens utiles »- Gérer les rôles — actions pas à pas sur les rôles
- Référence des rôles — liste des types de rôles, des groupes d’autorisations et des champs